结论先行:Serverless 与各类云托管 PaaS 确实适合验证最初的原型想法,但一旦产品迎来真实用户访问,不可控的阶梯计费(带宽 $0.15/GB、无状态函数冷启动、图片优化按张计费)就会迅速蚕食独立开发者的利润空间。一台月付 $5 - $15 的 VPS 配合 Docker Compose,不仅能提供成本完全确定、无超时限制的长时后台进程与持久化数据库,还能将本地笔记本从庞大的 node_modules 与容器构建压力中彻底解放。推荐采用“1 台核心业务机 + 1 台外部独立监控机”的最小高可用拓扑。

LOCAL CLIENT 本地轻薄工作本 MacBook Air / 各种轻薄本 VS Code / Cursor 仅负责 UI 渲染与代码录入 Remote SSH / WireGuard 零磁盘占用,零风扇噪音 解脱本地硬盘 摆脱 node_modules 膨胀 PRODUCTION CORE (1+N) 主力生产业务机 (VPS) 4核 8G / 拥有独立公网 IP 与根权限 Caddy / Nginx 网关 自动泛域名 SSL / HTTP/3 边缘分发 Docker Compose 容器栈 PostgreSQL 16 + Redis 7 + Web App 常驻后台守护任务 BullMQ / 爬虫数据管道 / 微信回调 成本固定:$5-$12/月 绝无超额账单 EXTERNAL SENTINEL 独立哨兵探针 1核 1G 轻量小鸡 ($1-$2/月) Uptime Kuma 30秒外部探活 / 告警 Beszel Hub 硬件负载与容器监控 异地容灾备份 每天同步加密快照

“我的笔记本是 16G 内存的 M3 Pro,为什么我还需要一台只有 4 核 8G 的服务器?”

在海外开发者社群中,这是初入独立开发领域时最常被提及的疑问之一。在 Serverless(如 Vercel、Cloudflare Workers)和 PaaS(如 Supabase、Railway)极其流行的当下,VPS(Virtual Private Server,虚拟专用服务器)似乎显得有些笨重。

但现实是:真正实现长期盈利、维持极低运行开销的成熟独立开发者,手里几乎都常驻着几台 VPS。

本文从独立开发的 7 个核心开发卡点出发,深度解析为什么自建 VPS 是你迈向系统化掌控、摆脱“代码玩具”的必由之路。


1、摆脱“本地焦虑”:解决存储黑洞与计算争抢

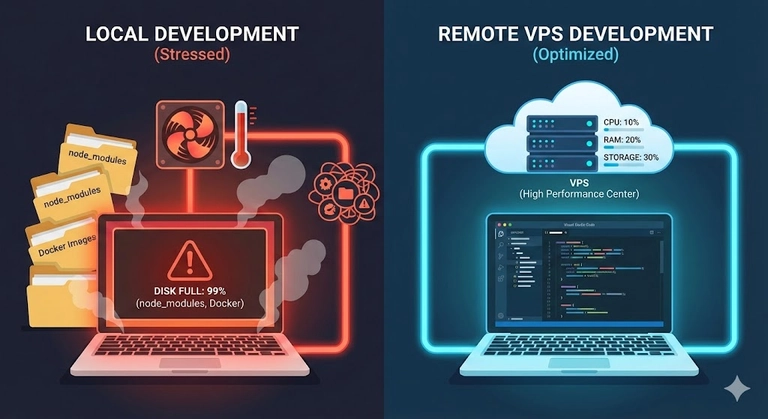
独立开发者昂贵的资产是日常使用的高配轻薄笔记本,而最容易被消耗的则是宝贵的板载固态硬盘。在现代化全栈开发中:

  • 依赖体积失控:维护 5 个以上的 Next.js、Nuxt 或 React Native 项目,累积的 node_modules 和构建缓存动辄吞噬 60GB 以上的存储空间。
  • 中间件常驻消耗资源:如果在本地跑完整的 Docker Desktop、PostgreSQL、Redis 和向量数据库,笔记本不仅风扇持续高速运转,内存也会长期处于红色告警状态。
  • 环境污染难以还原:不同项目依赖不同版本的 Python、Node.js 或 C++ 底层动态链接库,本地系统环境极易发生冲突。

解决方案:VPS 充当“远端计算中心”:
本地仅需保留轻量级编辑器,通过 VS Code Remote-SSH 插件连接到云端 VPS。代码编辑与语法高亮在本地完成,项目编译、构建及容器测试全部交由远端主机处理。笔记本彻底摆脱发热困扰,在外使用电池也能拥有整天续航。

问题现场解剖:摆脱“本地焦虑”:解决存储黑洞与计算争抢 ⚠️ 从问题出发:表面症状是如何一步步演变为生产故障或降权的? 独立开发者硬核基建指南 · 2026 · 核心卡点传导链 1. 依赖体积失控 维护5个以上的Next.js、Nuxt 或React Native项目,累积的… 症结:认知偏差与配置盲区 2. 中间件常驻消耗资源 如果在本地跑完整的Docker Desktop、PostgreSQL… 传导:隐性劣化与边界失守 3. 环境污染难以还原 不同项目依赖不同版本的 Python、Node.js或C++底层动… 破局:量化指标与工程验证 ✅ 破局核心原则(结论先行) Serverless与各类云托管PaaS确实适合验证最初的原型想法,但一旦产品迎来真 实用户访问,不可控的阶梯计费(带宽$0.15/GB、无状态函数冷启动、图片优化…

2、拒绝“SaaS 账单刺客”:守住商业利润底线

许多初创项目还没赚到第一笔美金,先收到了来自第三方托管平台的巨额账单。以 Vercel 和部分托管数据库为例,其免费套餐虽好,但进阶计费模型的斜率极其陡峭:

托管 PaaS vs 自建 VPS 成本结构核算

资源维度 典型托管平台计费 (Vercel / Supabase) 自建 VPS 方案 (Docker Compose)
出口网络流量 $0.15 / GB(即 $150 / TB) 套餐自带 2TB - 20TB / 月(超出后极低甚至免费限速)
长连接 / 后台任务 函数超时限制 10-60 秒,超出需高阶套餐 原生常驻进程(Celery / BullMQ),跑满一个月无需额外加价
自定义图片优化 超出 5,000 张后按 $5 / 1,000 张扣费 自建 Sharp 容器,每秒并发处理数百张,仅占用少许 CPU
数据库存储与行数 超过免费配额后按月活用户 (MAU) 阶梯收费 挂载 100GB-200GB NVMe 磁盘,存储千万条数据成本固定
综合月均支出 $20 - $200+(随流量波动不可控) 固定 $5 - $12 / 月(支出完全可预测)

借助 Docker,一台 4核 8GB 的基础 VPS 足以同时稳定跑满一套完整的业务栈:

  • 数据库层:PostgreSQL 16 + Redis 7
  • 业务代码:Next.js SSR 容器集群 + Python 数据清洗管道
  • 辅助组件:Umami 访问统计系统 + Caddy 边缘反向代理
多维实测与判断标尺矩阵:拒绝“SaaS账单刺客”:守住商业利润底线 资源维度 典型托管平台计费(Vercel… 自建VPS方案(Docker Compose) 出口网络流量 $0.15/GB(即$150/TB) 套餐自带2TB-20TB/月(超出后极低甚… 长连接/后台任务 函数超时限制10-60秒,超出需高阶… 原生常驻进程(Celery/BullMQ),跑… 自定义图片优化 超出5,000张后按$5/1,000张扣费 自建Sharp容器,每秒并发处理数百张… 数据库存储与行数 超过免费配额后按月活用户(MAU)阶… 挂载100GB-200GB NVMe磁盘,存储千万…

3、突破无状态架构:支持真正的全天候持久进程

Serverless 架构的设计假设是“无状态请求并立即销毁”。但这与现代软件的大量实际业务逻辑产生根本冲突:

  1. 执行时间硬性上限:常规 Serverless 函数普遍存在 10 秒到 60 秒的超时强杀限制,无法执行大模型批量推理、音频视频转码或大型 PDF 报表生成。
  2. WebSocket 与双向通信卡点:实时多人协作、实时聊天或行情推送需要常驻长连接,Serverless 网关的处理逻辑极其复杂且费用高昂。
  3. 冷启动抖动:低频调用的 API 在数分钟无访问后会进入休眠,下一次请求需要等待 2 到 5 秒完成容器拉起,严重破坏用户体验。

在 VPS 上,通过 systemd 或 Docker 守护进程,程序享有完整的操作系统线程与内存空间,无论是持续数小时的数据采集,还是秒级响应的 WebSocket 通道,都能原生平稳运行。

底层机制与架构拆解:突破无状态架构:支持真正的全天候持久进程 四阶段递进分析模型 · 从前置识别到最终工程定级 S1 执行时间硬性上限 常规Serverless函数普 遍存在10秒到60秒的超时… S2 WebSocket与双向通… 实时多人协作、实时聊天 或行情推送需要常驻长连… S3 冷启动抖动 低频调用的API在数分钟 无访问后会进入休眠,下… S4 确定性架构标准输出 沉淀为可一键复现的工程 配置基线 💡 工程启示:任何一个前置环节失守,都会通过传导链放大为下游的系统性偏差

4、网络枢纽与商业接口准入基线

将软件商业化出海时,网络环境往往直接决定了接入资质:

  • 固定公网 IP 白名单:对接 Stripe 支付 Webhook、PayPal 商家回调、OpenAI 生产级网关以及银行 API 时,服务商通常要求配置严格的公网 IP 白名单。家庭宽带的动态 IP 完全无法满足生产审计要求。
  • 环境拉取零等待:在拥有优质海外骨干网的 VPS 上执行 docker compose pull 或 pnpm install,下载速度稳定在 100MB/s 以上,彻底杜绝本地构建由于网络超时而频繁中断的麻烦。
问题现场解剖:网络枢纽与商业接口准入基线 ⚠️ 从问题出发:表面症状是如何一步步演变为生产故障或降权的? 独立开发者硬核基建指南 · 2026 · 核心卡点传导链 1. 固定公网IP白名单 对接Stripe支付Webhook、 PayPal商家回调、OpenAI生产… 症结:认知偏差与配置盲区 2. 环境拉取零等待 在拥有优质海外骨干网的VPS上 执行docker compose pull或… 传导:隐性劣化与边界失守 3. 缺乏验证流程 无量化观测指标与自动化止损防 线 破局:量化指标与工程验证 ✅ 破局核心原则(结论先行) Serverless与各类云托管PaaS确实适合验证最初的原型想法,但一旦产品迎来真 实用户访问,不可控的阶梯计费(带宽$0.15/GB、无状态函数冷启动、图片优化…

5、独立守护:极简外部监控与主动预警架构

许多开发者将监控程序部署在应用本机的同一个 Docker 容器内。一旦宿主机由于内存溢出(OOM)或机房断网死机,监控系统也同步阵亡,根本无法对外发出求救信号。

独立开发者的稳健做法是配置“监控独立化”:

1
2
3
4
[生产主力机 (VPS A)] <------- 黑盒 HTTP 探活 (每 30 秒) <------- [哨兵监控机 (VPS B)]
4C8G 跑业务与数据库 1C1G 跑 Uptime Kuma
| |
+------------> 触发 CPU/内存异常阈值 ------------> 发送 Telegram / 飞书 机器人消息

针对轻量级主机的底层资源监控,无需部署动辄吃掉数百兆内存的 Prometheus 全家桶。推荐使用 ITTinker 开源的 vps-health-monitor:

1
2
# 原生 Bash 编写,零第三方依赖,通过 Crontab 定时巡检硬件资源
curl -fsSL https://raw.githubusercontent.com/ittinker/ittinker-scripts/main/vps-health-monitor/install.sh | bash

当磁盘使用率超过 85% 或内存持续过载时,探针将在数秒内通过 Webhook 唤醒你的手机。

问题整改前后解剖:独立守护:极简外部监控与主动预警架构 ⚠️ 整改前:常见踩坑与失分现场 • 盲区 1:忽视「首屏与入口响应」边界约束 • 盲区 2:缺乏「边界容错与防线」实测核验 • 盲区 3:遗漏「可验证证据链」兜底监控 后果:线上隐性故障频发 / 评估等级下调 ✅ 整改后:高确定性工程实践 • 动作 1:首屏与入口响应:剥离冗余阻塞,核心功能与结… • 动作 2:边界容错与防线:显式设置超时熔断与异常输入… • 动作 3:可验证证据链:配备实机压测指标、日志与可复… 收益:指标可观测、配置可复现、风险可阻断

6、完整独立开发基础设施 Compose 模版

推荐使用标准化 Docker Compose 启动全套基础设施,摆脱手动配置环境的繁琐。首先可通过 ITTinker 开源的 docker-quick-deploy 一键完成 Docker CE 与 Compose 生产环境初始化:

1
2
# 自动配置 Docker 存储驱动、日志轮转与非 root 权限组
curl -fsSL https://raw.githubusercontent.com/ittinker/ittinker-scripts/main/docker-quick-deploy/deploy.sh | bash

随后直接复用以下生产级编排文件(涵盖自动 SSL 证书申请、数据持久化与安全网络隔离):

1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
36
37
38
39
40
41
42
43
44
45
46
47
48
49
version: "3.8"

networks:
app-net:
driver: bridge

volumes:
pg_data:
redis_data:
caddy_data:
caddy_config:

services:
caddy:
image: caddy:2-alpine
container_name: caddy-proxy
restart: unless-stopped
ports:
- "80:80"
- "443:443"
volumes:
- ./Caddyfile:/etc/caddy/Caddyfile
- caddy_data:/data
- caddy_config:/config
networks:
- app-net

db:
image: postgres:16-alpine
container_name: postgres-db
restart: unless-stopped
environment:
POSTGRES_DB: app_production
POSTGRES_USER: postgres
POSTGRES_PASSWORD: StrongPasswordHere_2026
volumes:
- pg_data:/var/lib/postgresql/data
networks:
- app-net

redis:
image: redis:7-alpine
container_name: redis-cache
restart: unless-stopped
command: redis-server --appendonly yes --requirepass StrongRedisPass_2026
volumes:
- redis_data:/data
networks:
- app-net

配合 Caddyfile,反向代理与 HTTPS 自动证书管理即可全部跑通:

1
2
3
api.yourdomain.com {
reverse_proxy localhost:3000
}
底层机制与架构拆解:完整独立开发基础设施Compose模版 四阶段递进分析模型 · 从前置识别到最终工程定级 S1 输入识别与场景分流 明确核心业务诉求与上下 文边界条件 S2 底层协议与规则校验 对照核心规范与真实负载 指标逐项核验 S3 瓶颈隔离与风险阻断 剔除干扰链路、单点隐患 与高危配置 S4 确定性架构标准输出 沉淀为可一键复现的工程 配置基线 💡 工程启示:任何一个前置环节失守,都会通过传导链放大为下游的系统性偏差

7、独立开发者落地执行自检清单

在开始构建你的全栈基础设施时,建议对照以下节点排查:

  • 实施“1 主 + 1 哨兵”分层规划:业务与监控物理隔离,选用两家不同的云服务商,杜绝机房级故障导致监控失明。
  • 锁定数据备份策略:在主机配置每日凌晨的自动 pg_dump,加密压缩后同步至 Cloudflare R2 或 AWS S3 对象存储。
  • 限制 Docker 日志体积:在 /etc/docker/daemon.json 中配置 max-size: "50m" 与 max-file: "3",防止未轮转的日志文件占满系统盘。
  • 建立 SSH 密钥登录准则:全面废弃密码直连,采用 Ed25519 密钥认证并修改默认端口。
  • 自动化健康巡检挂载:部署 vps-health-monitor,建立服务异常的主动触达通道。
落地执行与验证流水线:独立开发者落地执行自检清单 按序执行以下四步流程,把定性经验转化为可自动巡检的工程防线 STEP 01 实施“1主+1哨兵”分… 业务与监控物理隔离,选 用两家不同的云服务商… STEP 02 锁定数据备份策略 在主机配置每日凌晨的自 动pgdump,加密压缩后同… STEP 03 限制Docker日志体积 在 /etc/docker/daemon.json… STEP 04 建立SSH密钥登录准则 全面废弃密码直连,采用 Ed25519密钥认证并修改…