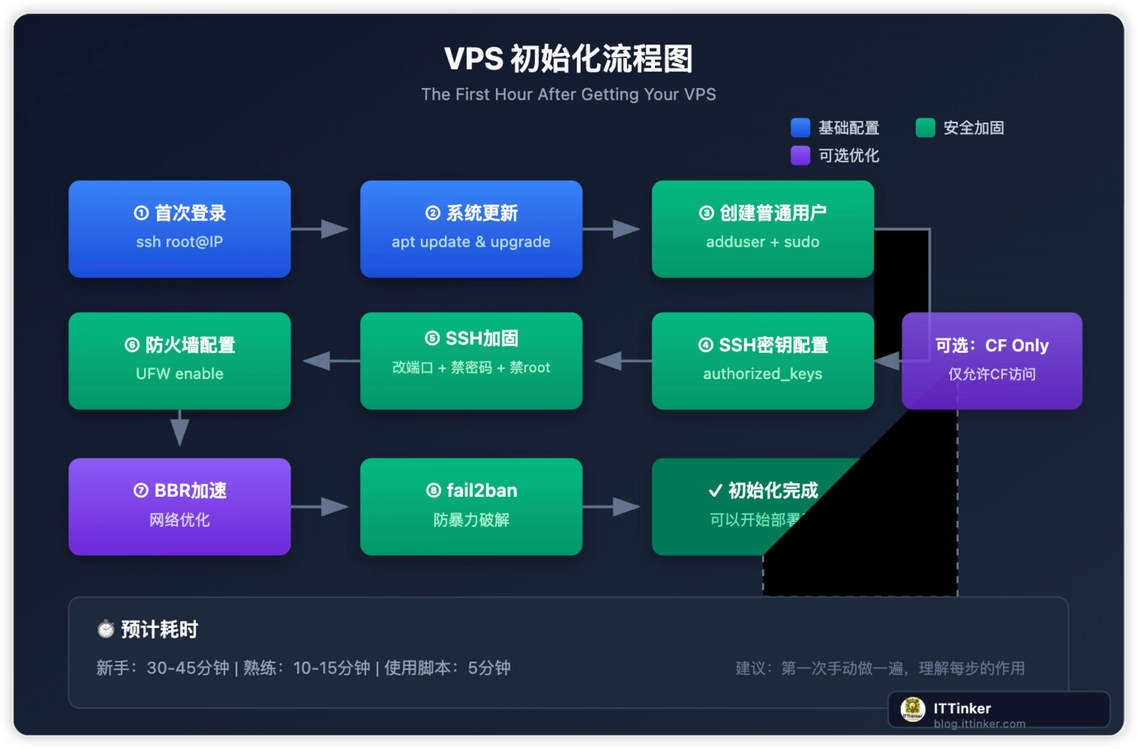
结论先行 :Debian 作为极其稳定轻量的服务器发行版,裸机上线后的第一优先级绝非堆砌应用,而是筑牢系统安全防线。核心标准流程包括:全量安全更新与内核升级、创建专属 sudo 管理员并严格锁定 root 登录、强制启用 Ed25519 密钥认证并更迭默认 22 端口、开启 BBR 拥塞控制调优 TCP 性能,最后配合 UFW 防火墙与 Fail2ban 阻断公网扫描与撞库攻击。
全景图解导览:Debian 12生产环境初始化安装与安全加固指南
STAGE 01 · 问题起爆
写在前面与终端选型避坑
• SecureCRT:性能稳定、会
话管理成熟,支持生成标准…
• FinalShell:内置直观的…
定位核心风险卡点
STAGE 02 · 机制拆解
系统更新与基础依赖整备
• podman/docker:Debian
官方源中推荐使用轻量级免…
• net-tools&dnsutils:提…
理清底层因果逻辑
STAGE 03 · 方案对照
开启BBR拥塞控制与内核…
• 检查内核版本与当前算法:
Debian 10之后的内核(…
• 永久启用BBR:创建独立的…
对齐量化实测标尺
STAGE 04 · 工程落地
纵深安全防御体系架构
• 脚本自动化防线固化
• 可复现的验收自检清单
• 可复现的验收自检清单
锁死生产确定性
0、写在前面与终端选型避坑
每次开通一台新的 Debian 实例(无论是云服务器还是裸金属机器),面对只有一个 root 用户和随机密码的裸系统,必须建立一套标准化的加固作业流程。
在远程连接客户端的选择上,常用的工具有 SecureCRT、FinalShell、Termius 以及 VS Code Remote SSH:
SecureCRT :性能稳定、会话管理成熟,支持生成标准的 OpenSSH 格式密钥,适合严格的企业生产运维。FinalShell :内置直观的文件目录树与系统性能监视浮窗,对新手友好。但在部分高延迟网络下快速粘贴长命令时,偶尔会出现字符错位或换行丢失的情况。解决办法是:先将多行脚本写入本地文本,或者直接在服务器端创建 .sh 文件后使用 bash script.sh 运行,避免大段剪贴板直接注入终端。
问题现场解剖:写在前面与终端选型避坑
⚠️ 从问题出发:表面症状是如何一步步演变为生产故障或降权的?
LINUX & DEVOPS 生产指南 · 20240301 · 核心卡点传导链
1. SecureCRT
性能稳定、会话管理成熟,支持
生成标准的OpenSSH格式密钥…
症结:认知偏差与配置盲区
2. FinalShell
内置直观的文件目录树与系统性
能监视浮窗,对新手友好。但在…
传导:隐性劣化与边界失守
3. 缺乏验证流程
无量化观测指标与自动化止损防
线
破局:量化指标与工程验证
✅ 破局核心原则(结论先行)
Debian作为极其稳定轻量的服务器发行版,裸机上线后的第一优先级绝非堆砌应
用,而是筑牢系统安全防线。核心标准流程包括:全量安全更新与内核升级、创建…
1、系统更新与基础依赖整备
Debian 镜像出厂时,软件源与内核往往停留在构建版本。第一步是同步最新的安全修补并安装必备的系统工具。
1.1 系统全量更新
1 2 3 4 5 sudo apt update && sudo apt full-upgrade -ysudo apt autoremove -y && sudo apt autoclean
apt full-upgrade 相比常规的 apt upgrade,具备智能处理依赖关系变更、在必要时升级或替换内核模块的能力。更新完成后,如果内核产生跨版本变动,建议执行 sudo reboot 重启一次。
1.2 必备工具套件安装
Debian 最小化安装往往连 sudo 和 curl 都没有预装。建议一次性装齐生产运维核心套件:
1
2
3
4
sudo apt install -y \ sudo curl wget git htop vim tmux screen \ net-tools dnsutils ufw fail2ban \ ca-certificates gnupg lsb-release
podman / docker :Debian 官方源中推荐使用轻量级免守护进程的 podman,若业务强依赖 Docker 生态,后续可导入 Docker 官方 APT 仓库。net-tools & dnsutils :提供 netstat、ifconfig 与 dig,是排查网络不可达问题的利器。
底层机制与架构拆解:系统更新与基础依赖整备
四阶段递进分析模型 · 从前置识别到最终工程定级
S1
podman/docker
Debian官方源中推荐使用
轻量级免守护进程的…
S2
net-tools&…
提供netstat、ifconfig
与dig,是排查网络不可…
S3
系统全量更新
bash
底层规则强约束
S4
必备工具套件安装
Debian最小化安装往往连
sudo和curl都没有预装。…
💡 工程启示:任何一个前置环节失守,都会通过传导链放大为下游的系统性偏差
2、开启 BBR 拥塞控制与内核参数优化
Google BBR(Bottleneck Bandwidth and RTT)拥塞控制算法通过动态测量网络瓶颈带宽和往返时间,有效缓解丢包造成的传输断崖式下跌,对跨国网络连接提升显著。
2.1 检查内核版本与当前算法
Debian 10 之后的内核(4.9+)已原生内置 BBR 模块。查看当前内核版本与拥塞算法:
1
2
uname -rsysctl net.ipv4.tcp_congestion_control
2.2 永久启用 BBR
创建独立的 sysctl 配置覆盖文件 /etc/sysctl.d/99-bbr-tuning.conf:
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
sudo tee /etc/sysctl.d/99-bbr-tuning.conf << 'EOF' net.core.default_qdisc = fq net.ipv4.tcp_congestion_control = bbr fs.file-max = 1000000 net.core.somaxconn = 65535 net.ipv4.tcp_max_syn_backlog = 8192 net.ipv4.tcp_slow_start_after_idle = 0 EOF sudo sysctl --system
验证 BBR 是否运行:
1
2
3
4
5
sysctl net.ipv4.tcp_congestion_control lsmod | grep bbr
底层机制与架构拆解:开启BBR拥塞控制与内核参数优化
四阶段递进分析模型 · 从前置识别到最终工程定级
S1
检查内核版本与当前算…
Debian 10之后的内核(
4.9+)已原生内置BBR模…
S2
永久启用BBR
创建独立的sysctl配置覆
盖文件…
S3
瓶颈隔离与风险阻断
剔除干扰链路、单点隐患
与高危配置
S4
确定性架构标准输出
沉淀为可一键复现的工程
配置基线
💡 工程启示:任何一个前置环节失守,都会通过传导链放大为下游的系统性偏差
3、纵深安全防御体系架构
为保证服务器不暴露在公网风险中,防御架构需分为访问隔离、密钥认证、网络过滤与行为封禁四个层次:
Debian 12 生产服务器纵深安全加固防线
1. 权限隔离层
禁用 Root 密码登录
创建独立 Sudo 账户
最小权限分配
2. SSH 通道加固
Ed25519 密钥认证
改用高位随机端口
规避全网 22 扫描
3. 行为防御层
Fail2ban 暴力探测拦截
5 次失败自动封禁 IP
动态 iptables 联动
4. 网络防火墙
UFW 默认全丢弃
仅白名单端口通行
Cloudflare 源站隔离
公网攻击流量过滤流程:
1. 公网请求 → 遇到 UFW 防火墙:非指定端口(如未开放的 22/8080)静默丢弃 (DROP),不泄露主机活跃状态。
2. 合法高位 SSH 端口连接 → 检查来源:若触发连续错误尝试,Fail2ban 立即生成内核规则直接阻断该 IP。
3. 密码登录被全局禁止 → 仅持有一对一私钥的合法管理员可通过 sudo 凭证执行特权操作。
4、账户隔离与 Sudo 权限委派
绝不应该长期使用 root 用户登录生产系统。我们需要创建一个普通的管理账号(例如 ittinker)并赋予受限的 sudo 权限。
1 2 3 4 5 6 7 8 9 sudo adduser ittinkersudo usermod -aG sudo ittinkersu - ittinker -c "sudo whoami"
问题现场解剖:账户隔离与Sudo权限委派
⚠️ 从问题出发:表面症状是如何一步步演变为生产故障或降权的?
LINUX & DEVOPS 生产指南 · 20240301 · 核心卡点传导链
1. 经验主义误判
直接套用默认配置或通用模板上
线
症结:认知偏差与配置盲区
2. 底层机制盲区
忽视极端负载与边缘审查触发阈
值
传导:隐性劣化与边界失守
3. 缺乏验证流程
无量化观测指标与自动化止损防
线
破局:量化指标与工程验证
✅ 破局核心原则(结论先行)
Debian作为极其稳定轻量的服务器发行版,裸机上线后的第一优先级绝非堆砌应
用,而是筑牢系统安全防线。核心标准流程包括:全量安全更新与内核升级、创建…
5、SSH 密钥认证加固与端口迁移
为杜绝暴力破解,必须全面废止密码认证,采用高强度的现代加密算法,并将监听端口修改为高位非默认端口。
5.1 本地生成高强度 Ed25519 密钥对
相较于传统的 RSA 2048/4096,Ed25519 具备更短的密钥长度、极高的加解密性能以及出色的抗侧信道攻击能力。
在本地工作机终端(Mac/Linux)中执行:
1 ssh-keygen -t ed25519 -C "admin@ittinker.com" -f ~/.ssh/id_ed25519_debian
如果使用 SecureCRT,可通过菜单 Tools -> Create Public Key 生成,格式选择 OpenSSH Key format (new)。
5.2 部署公钥至服务器并严密限制权限
在服务器的新用户家目录下配置 .ssh:
1 2 3 4 5 6 7 8 9 10 11 sudo -u ittinker mkdir -p /home/ittinker/.sshsudo -u ittinker touch /home/ittinker/.ssh/authorized_keysecho "ssh-ed25519 AAAAC3NzaC1lZDI1NTE5AAAAI... admin@ittinker.com" | sudo -u ittinker tee /home/ittinker/.ssh/authorized_keys > /dev/nullsudo chmod 700 /home/ittinker/.sshsudo chmod 600 /home/ittinker/.ssh/authorized_keyssudo chown -R ittinker:ittinker /home/ittinker/.ssh
5.3 强化 sshd_config 配置
Debian 12 推荐在 /etc/ssh/sshd_config.d/ 下增加独立的加固片段,而不是直接修改总文件:
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
sudo tee /etc/ssh/sshd_config.d/99-hardened.conf << 'EOF' Port 22000 PubkeyAuthentication yes AuthorizedKeysFile .ssh/authorized_keys PasswordAuthentication no PermitEmptyPasswords no PermitRootLogin no MaxAuthTries 3 LoginGraceTime 30 ClientAliveInterval 300 ClientAliveCountMax 2 X11Forwarding no IgnoreRhosts yes EOF
操作提示 :在重启 SSH 服务之前,千万不要关闭当前的终端连接 !先打开新的本地终端窗口,使用新端口和密钥测试连接:
1 ssh -i ~/.ssh/id_ed25519_debian -p 22000 ittinker@<服务器IP>
验证可以顺利登录并执行 sudo ls 后,再在原终端中确认生效。
测试通过后重载 SSH 守护进程:
1 sudo sshd -t && sudo systemctl restart ssh
底层机制与架构拆解:SSH密钥认证加固与端口迁移
四阶段递进分析模型 · 从前置识别到最终工程定级
S1
本地生成高强度…
相较于传统的RSA
2048/4096,Ed25519具…
S2
部署公钥至服务器并严…
在服务器的新用户家目录
下配置.ssh:
S3
强化sshdconfig配置
Debian 12推荐在
/etc/ssh/sshdconfig.d…
S4
确定性架构标准输出
沉淀为可一键复现的工程
配置基线
💡 工程启示:任何一个前置环节失守,都会通过传导链放大为下游的系统性偏差
6、UFW 防火墙精细化策略与连通性验证
UFW(Uncomplicated Firewall)是 iptables 的友好管理接口。必须贯彻“默认全部丢弃、按需显式放行”的原则。
6.1 初始化防火墙规则
1 2 3 4 5 6 7 8 9 10 11 12 13 sudo ufw default deny incomingsudo ufw default allow outgoingsudo ufw allow 22000/tcp comment 'Custom SSH' sudo ufw allow 80/tcp comment 'HTTP' sudo ufw allow 443/tcp comment 'HTTPS' sudo ufw enable
6.2 检查规则与连通性测试
输出应呈现如下状态:
1
2
3
4
5
6
7
8
9
10
11
12
13
Status: active Logging: on (low) Default: deny (incoming), allow (outgoing), disabled (routed) New profiles: skip To Action From -- ------ ---- 22000/tcp (Custom SSH) ALLOW IN Anywhere 80/tcp (HTTP) ALLOW IN Anywhere 443/tcp (HTTPS) ALLOW IN Anywhere 22000/tcp (v6) ALLOW IN Anywhere (v6) 80/tcp (v6) ALLOW IN Anywhere (v6) 443/tcp (v6) ALLOW IN Anywhere (v6)
若需从本地验证防火墙端口阻断状态,可在客户端通过 nc -zv <服务器IP> <端口> 检测:放行端口应立即返回 succeeded,未放行端口则会等待超时。
问题整改前后解剖:UFW防火墙精细化策略与连通性验证
⚠️ 整改前:常见踩坑与失分现场
• 盲区 1:忽视「初始化防火墙规则」边界约束
• 盲区 2:缺乏「检查规则与连通性测试」实测核验
• 盲区 3:遗漏「可验证证据链」兜底监控
后果:线上隐性故障频发 / 评估等级下调
✅ 整改后:高确定性工程实践
• 动作 1:初始化防火墙规则:bash
• 动作 2:检查规则与连通性测试:bash
• 动作 3:可验证证据链:配备实机压测指标、日志与可复…
收益:指标可观测、配置可复现、风险可阻断
7、Fail2ban 自动化防撞库与源站 IP 隔离
即使更改了端口,长期暴露在公网仍可能被全端口扫描发现。Fail2ban 能够实时分析 /var/log/auth.log,对连续认证失败的源 IP 自动下发临时防火墙封禁规则。
7.1 配置 Fail2ban SSH 监狱
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
sudo cp /etc/fail2ban/jail.conf /etc/fail2ban/jail.localsudo tee /etc/fail2ban/jail.d/sshd.local << 'EOF' [sshd] enabled = true port = 22000 mode = aggressive filter = sshd logpath = /var/log/auth.log maxretry = 5 findtime = 600 bantime = 86400 EOF sudo systemctl enable fail2bansudo systemctl restart fail2ban
检查防御状态与被拦截 IP:
1 sudo fail2ban-client status sshd
7.2 Cloudflare 源站安全隔离 (只允许 CDN IP 访问 80/443)
如果你的网站全部挂在 Cloudflare 后面,最佳安全实践是直接在 UFW 中收拢 80/443 访问权限,仅对 Cloudflare 官方公布的边缘回源 IP 段开放,阻断针对源站真实 IP 的直接嗅探与绕过 CDN 的攻击行为。
你可以使用开源项目 ittinker-scripts 中自带的 cloudflare-ufw 工具进行自动化管理:
1 2 sudo bash -c "$(curl -fsSL https://raw.githubusercontent.com/Richardson/ittinker-scripts/main/cloudflare-ufw/install.sh) "
该工具会自动从 Cloudflare 官方接口拉取最新 IP 网段,在 UFW 中配置精准来源白名单,并在 /etc/cron.weekly/cloudflare-ufw-update 下建立定时任务,确保源站 IP 永远处在 CDN 护城河内部。
底层机制与架构拆解:Fail2ban自动化防撞库与源站IP隔离
四阶段递进分析模型 · 从前置识别到最终工程定级
S1
配置Fail2ban SSH监…
bash
底层规则强约束
S2
Cloudflare源站安全…
如果你的网站全部挂在
Cloudflare后面,最佳…
S3
瓶颈隔离与风险阻断
剔除干扰链路、单点隐患
与高危配置
S4
确定性架构标准输出
沉淀为可一键复现的工程
配置基线
💡 工程启示:任何一个前置环节失守,都会通过传导链放大为下游的系统性偏差
8、系统状态自检清单与巡检命令
完成初始化加固后,建议运行以下命令进行一次全面的系统体检:
落地执行与验证流水线:系统状态自检清单与巡检命令
按序执行以下四步流程,把定性经验转化为可自动巡检的工程防线
STEP 01
系统更新状态
sudo apt update无任何
残存未升级安全包
STEP 02
BBR算法
sysctl
net.ipv4.tcpcongestioncontrol…
STEP 03
SSH安全性
使用未受信任私钥或密码
尝试登录,返回…
STEP 04
防火墙生效
sudo ufw status仅展示
明确放行的白名单端口