Mac OS Big Sur安装鼠须管记录:通过解压pkg与Payload提取突破版本限制
结论先行:在停留在 macOS 11 Big Sur 的老款 Intel 机器上安装鼠须管时,Homebrew 与官方
.pkg安装器会因为内置的 JavaScript 系统版本探测脚本而直接报错阻断。实际上,核心输入法二进制程序在 Big Sur 下完全具备运行兼容性。通过系统原生的pkgutil --expand解构安装包,配合cpio提取内层的Payload文件,将解出的Squirrel.app手动注入/Library/Input Methods/并校正root:wheel权限,即可绕过版本门槛在老旧 Mac 上运行 Rime。
0、故障起因:老旧硬件遭遇版本拦截
手头有一台 2014/2015 年款的 MacBook Pro,硬件性能在文字录入、远程 SSH 以及日常开发中依然十分稳定,其能够官方升级的最高系统版本停留在 macOS 11 Big Sur。
当尝试给这台设备装配最核心的生产力工具——鼠须管输入法时,接连碰壁:
- Homebrew 途径彻底断路:
在终端运行brew install --cask squirrel,Homebrew 抛出无情拒绝:1
Error: This software does not run on macOS versions older than Ventura.
- 官方安装包阻断弹窗:
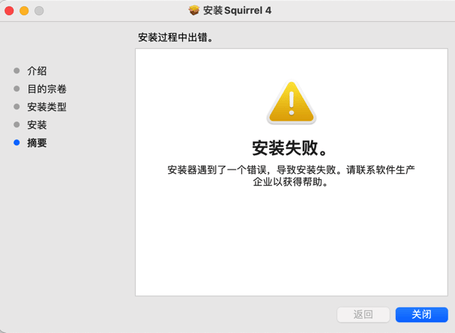
前往 GitHub 官方 Releases 页面下载安装包,启动图形化向导后直接弹窗阻断:
| 官方最新版安装拦截弹窗 | 官方历史版本页面说明 |
|---|---|
 |
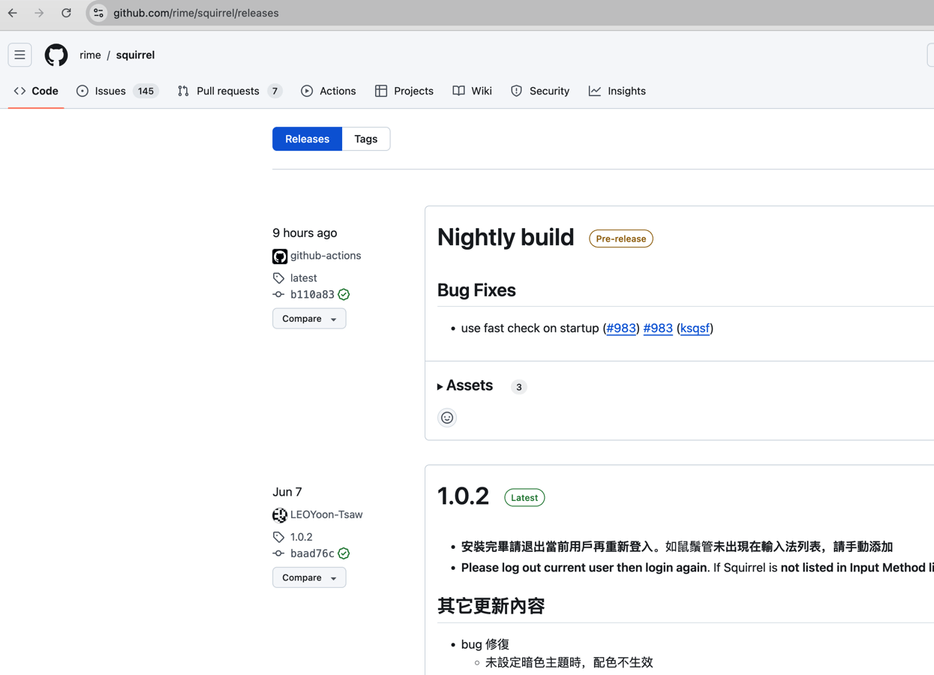 |
查阅官方发布的 Releases 文档可以发现:支持 Big Sur 的最终官方稳定版本为 0.16.2(后续新版本全面改用 Ventura 13.0+ 的 SDK 编译):
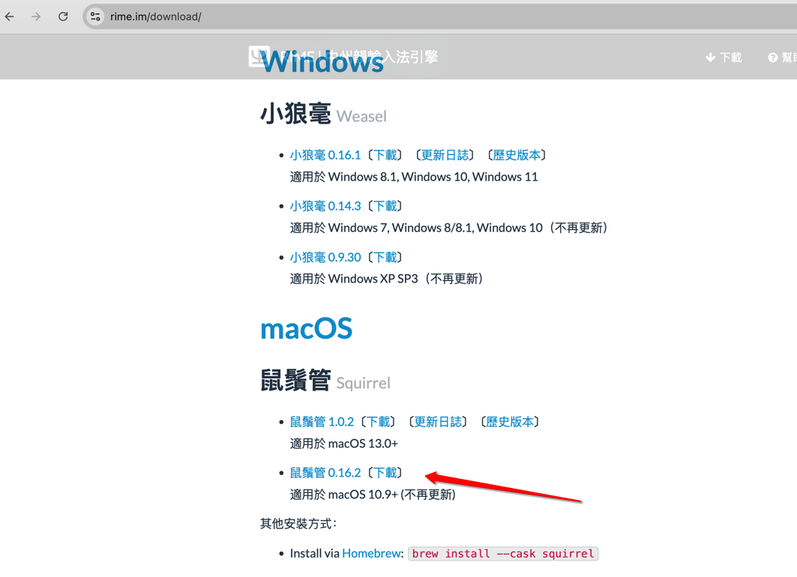
但在部分旧版系统镜像环境下,即便是 0.16.2 的图形安装包,依然会偶发性地因为系统子版本号比对异常而弹出安装失败提示。面对这种非核心二进制不兼容、仅仅是被外壳安装器脚本拦截的情况,最直接有效的方式就是手工解包提取、直接部署。
1、macOS PKG 安装包的内部解剖
macOS 上的 .pkg 安装文件并非单一的二进制文件,而是遵循 XAR(eXtensible ARchive)归档格式的容器,其内部结构层次分明:
Distribution/PackageInfo:以 XML 格式存储。安装器启动时,会通过内置的 JavaScript 脚本调用system.compareVersions。如果系统版本低于设定阈值,安装器就会直接终止流程。Bom(Bill of Materials):存储了安装包中所有文件、文件夹的完整相对路径、默认属主(User/Group)与八进制权限掩码。可以通过系统自带的lsbom命令进行阅读分析。Payload:安装包的核心资产。它通常是一个被 gzip 或 xz 压缩后的cpio归档文件,里面完整封装了真正的应用程序目录树。
2、实战:使用原生命令解构安装包
全程不需要下载任何不可信的第三方破解软件,macOS 终端自带的 pkgutil、gunzip 与 cpio 即可完成全套操作。
2.1 获取 0.16.2 官方包并解开外层容器
从 Rime 官方 GitHub Releases 下载最终支持 Big Sur 的安装包:
https://github.com/rime/squirrel/releases/tag/0.16.2
打开终端,建立工作目录并调用 pkgutil 解包:
1 | # 1. 创建解压工作区 |
解开后进入 ./expanded 目录,检查展开后的文件目录结构:
1 | ls -la ./expanded |
解压后的文件清单如下所示:
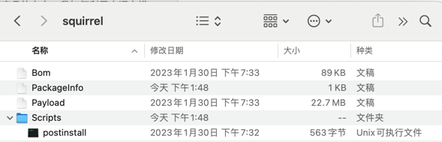
目录中包含了 PackageInfo、Bom 以及关键的 Payload。
2.2 解压 Payload 提取 Squirrel.app 本体
Payload 存储的是标准 cpio 流,通过管道送入解压工具:
1 | cd ./expanded |
解压完成后,在当前目录下会生成完整的应用包结构:
1 | ls -ld Squirrel.app |
我们成功绕过了图形安装器的版本核验逻辑,拿到了纯净的输入法应用程序。
3、系统级注入与权限权限校准
macOS 的输入法不同于常规存放在 /Applications 的普通软件,它们必须放置在特定的系统扩展目录下才能被系统的输入法框架检测识别。
3.1 部署到全局输入法目录
macOS 存在两个输入法路径:
- 全局路径:
/Library/Input Methods/(对本机所有账户均生效,推荐) - 单用户路径:
~/Library/Input Methods/
我们将其拷贝至全局目录:
1 | # 强制拷贝应用包至系统输入法目录 |
3.2 严密校准系统级权限体系
macOS 的安全审计机制对 /Library/Input Methods/ 下的文件权限要求极高。如果文件属主不是 root:wheel,或者权限存在过于宽松的组写入权限,系统会在启动时拒绝加载该输入法模块:
1 | # 修改属主为操作系统根权限 |
4、激活与注册:唤醒输入法框架
将文件放置到位后,输入法并不会立刻出现在状态栏中,必须触发系统服务进行注册。
4.1 刷新 LaunchServices 缓存
在终端执行命令,通知 macOS 桌面核心服务扫描新放入的 bundle:
1 | /System/Library/Frameworks/CoreServices.framework/Frameworks/LaunchServices.framework/Support/lsregister -f /Library/Input\ Methods/Squirrel.app |
4.2 重启输入法子系统或注销重新登录
为了使新的架构被 inputmethodkit 完整加载,最安全的方式是登出当前用户会话并重新登录(或直接重启 Mac):
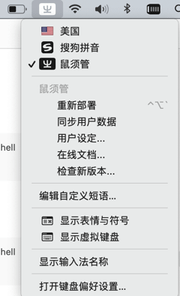
4.3 在系统偏好设置中启用鼠须管
重新登录后:
- 打开 “系统偏好设置” (System Preferences) -> “键盘” (Keyboard) -> “输入法” (Input Sources);
- 点击左下角的
+按钮; - 在语言列表中选择 “中文(简体)”;
- 在右侧输入法列表列表中,此时即可看到 “鼠须管”(图标为一只小松鼠);
- 选中并点击“添加”;
- 切换至鼠须管,按下键盘,熟悉的候选浮窗随即呈现。
5、长期维护:配置调优与多端同步
完成手动注入后,鼠须管的用户配置目录位于:
~/Library/Rime/
在老款 Big Sur 机器上,我们可以保持与现代化环境完全相同的配置规范:
5.1 部署雾凇拼音极速体验
1 | cd ~/Library/Rime |
5.2 配置跨平台同步标记
编辑 ~/Library/Rime/installation.yaml:
1 | installation_id: "macbook_bigsur" |
在顶部状态栏点击鼠须管图标,选择 “同步用户数据”,系统会自动在指定的 NAS 或云盘路径下导出 macbook_bigsur.userdb.txt,同时将来自 Windows 工作机或其它设备的打字词频一并合并进本机,完美化解不同年代系统间的体验鸿沟。
6、排错与自检清单
若遇到输入法未正常呈现,对照以下步骤排错:
- 确认下载的安装包版本为 0.16.2(支持 Big Sur 的最终稳定归档)
- 确认通过
cpio解压后得到的是完整的Squirrel.app而非零散文件 - 检查目标目录
/Library/Input Methods/Squirrel.app是否存在且非快捷方式 - 运行
ls -ld /Library/Input\ Methods/Squirrel.app,确认属主严格为root:wheel - 运行
lsregister -f强制刷新过系统扩展缓存 - 已完成系统“注销”或“重启”动作,唤醒了输入法守护线程
- 在“系统偏好设置 -> 安全性与隐私”中按需检查并给予鼠须管必要的辅助功能权限